AI Temukan Bug Kritis PHP2Shell: Ancaman RCE dan Cara Mengatasinya
Bug kritis PHP yang ditemukan dengan bantuan kecerdasan buatan (AI) menjadi perhatian besar komunitas keamanan siber pada Oktober 2026. Tim Wiz Research mengungkap serangkaian kerentanan berbahaya dalam inti bahasa pemrograman PHP, yang diberi nama PHP2Shell.
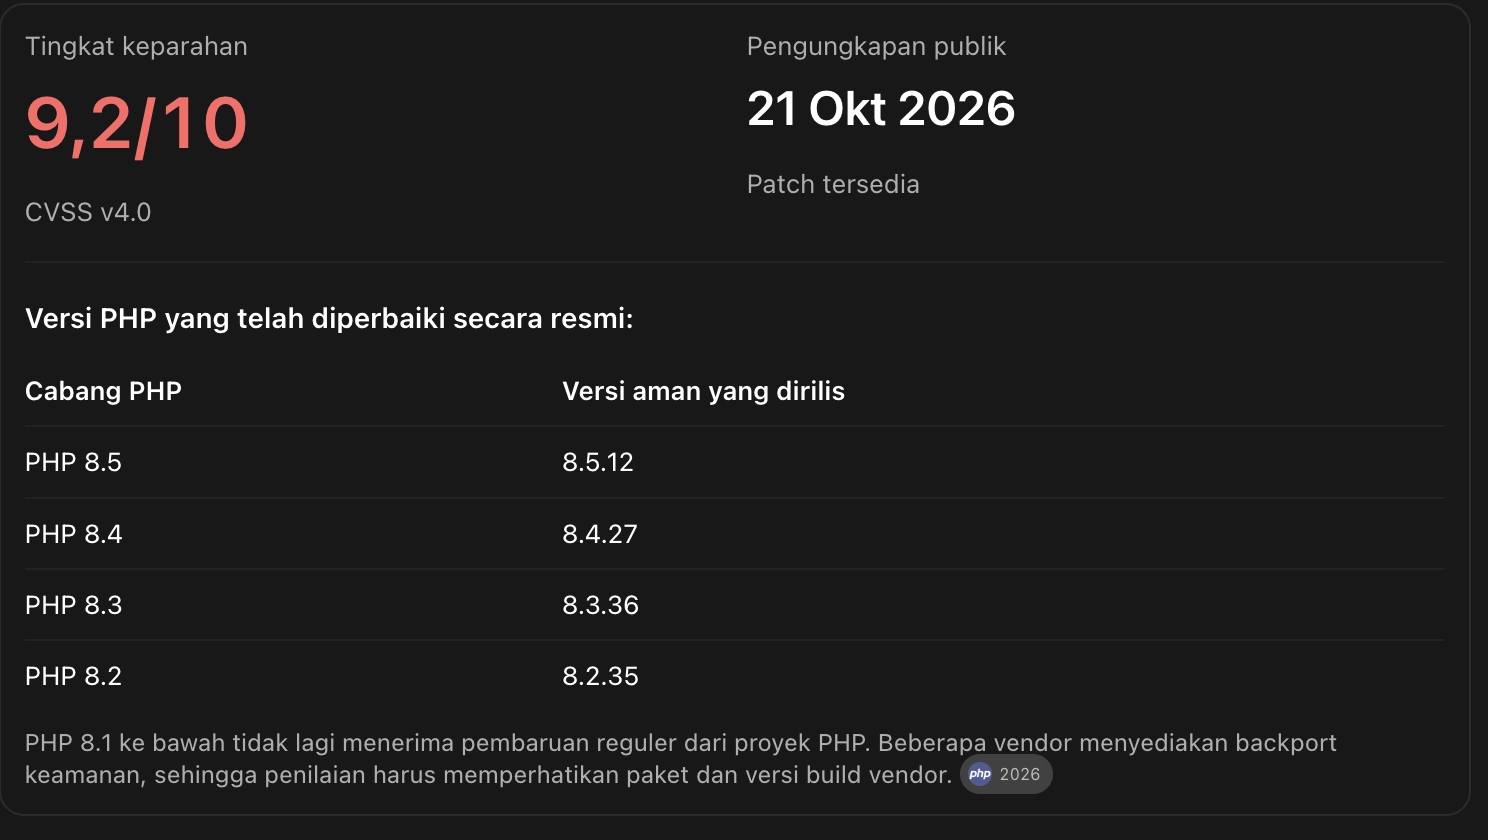
Temuan yang diumumkan pada 21 Oktober 2026 ini mencakup dua identitas kerentanan, yaitu CVE-2026-109618 dan CVE-2026-109619, dengan tingkat keparahan mencapai CVSS v4.0 sebesar 9,2.
Kerentanan tersebut dapat menyebabkan kebocoran informasi dari memori server hingga Remote Code Execution (RCE), yaitu kemampuan menjalankan kode pada sistem yang terdampak dari jarak jauh.
Yang membuat penemuan ini semakin menarik adalah keterlibatan model AI dalam membantu peneliti menemukan, mengembangkan pembuktian eksploitasi, serta memverifikasi perbaikan kerentanan yang telah tersembunyi selama bertahun-tahun.
Lantas, apa sebenarnya PHP2Shell? Mengapa celah ini begitu berbahaya, apakah WordPress dan aplikasi PHP lainnya terdampak, dan bagaimana cara melindungi server?
Berikut penjelasan berdasarkan publikasi Wiz Research dan pengumuman resmi pengembang PHP.
Apa Itu PHP2Shell?
PHP2Shell adalah nama yang digunakan Wiz Research untuk serangkaian kerentanan keamanan tingkat kritis pada inti mesin PHP.
Berbeda dari kerentanan yang hanya terdapat pada plugin, tema, atau aplikasi tertentu, PHP2Shell berhubungan langsung dengan mekanisme internal PHP dalam menangani memori dan kesalahan fatal.
Artinya, aplikasi yang dikembangkan dengan kode relatif aman sekalipun berpotensi terdampak apabila dijalankan menggunakan versi PHP yang rentan dan konfigurasi yang memungkinkan jalur eksploitasi tertentu.
Wiz Research mendemonstrasikan eksploitasi terhadap lingkungan WordPress, Drupal, dan Joomla. Peneliti juga menunjukkan bahwa kebocoran memori dapat terjadi tanpa harus terlebih dahulu berhasil menjalankan kode pada server.
Mengapa Dinamakan PHP2Shell?
Nama PHP2Shell menggambarkan potensi penyalahgunaan kerentanan PHP untuk memperoleh kemampuan eksekusi kode pada server.
Dalam skenario terburuk, eksploitasi RCE dapat memungkinkan penyerang menjalankan tindakan berbahaya sesuai hak akses proses PHP yang berhasil diserang.
Namun, keberhasilan serangan tidak otomatis berarti penyerang mendapatkan hak administrator atau root. Dampaknya bergantung pada konfigurasi server, hak akses proses, dan perlindungan tambahan yang diterapkan.
Siapa yang Menemukan Bug Kritis PHP2Shell?
Kerentanan ini dilaporkan oleh Wiz Research, tim riset keamanan dari perusahaan Wiz.
Menurut publikasi Wiz pada 21 Oktober 2026, penelitian tersebut menggunakan kombinasi perangkat analisis keamanan dan model AI, termasuk:
- Wiz Atlas.
- Gemini 4 Argon.
- GPT-5.6 Sol.
Wiz menjelaskan bahwa Gemini 4 Argon memberikan kontribusi penting dalam proses penemuan kerentanan, pengembangan dan penyesuaian pengujian, serta validasi perbaikan.
Kolaborasi juga melibatkan tim keamanan PHP, OpenAI, Calif, serta berbagai perusahaan infrastruktur internet untuk mempersiapkan pembaruan dan mitigasi sebelum pengungkapan publik.
Apakah Benar AI yang Menemukan Celah Ini?
Ya, dengan penjelasan yang lebih tepat: AI membantu peneliti manusia menemukan dan mengeksploitasi kerentanan dalam proses riset keamanan yang terkoordinasi.
Penemuan ini bukan berarti AI bekerja sendirian tanpa keterlibatan manusia. Peneliti keamanan tetap menentukan proses investigasi, menguji hasil, melaporkan kerentanan, dan bekerja sama dengan pengembang PHP untuk memperbaikinya.
Kontribusi AI yang menonjol adalah kemampuannya membantu menganalisis kode kompleks, mencoba pendekatan pengujian, serta mempercepat proses yang sebelumnya membutuhkan banyak waktu dan keahlian khusus.
Dua Kerentanan PHP2Shell: CVE-2026-109618 dan CVE-2026-109619
PHP2Shell mencakup beberapa pola kesalahan pengelolaan memori yang dikelompokkan dalam dua identitas CVE.
| Identitas | Masalah Utama | Potensi Dampak |
|---|---|---|
| CVE-2026-109618 | Kerusakan keadaan memori ketika terjadi kegagalan alokasi atau kondisi out-of-memory | Korupsi memori, kebocoran data, dan eksekusi kode |
| CVE-2026-109619 | Penggunaan keadaan internal yang tersisa setelah memori dibebaskan | Korupsi memori dan eksekusi kode pada kondisi tertentu |
1. CVE-2026-109618: Masalah Penanganan Memori
Kerentanan ini berkaitan dengan situasi ketika proses PHP mengalami kesalahan alokasi memori saat sebagian data internal belum selesai diinisialisasi.
Jika proses pembersihan kemudian memperlakukan data yang tidak valid sebagai data yang masih aman digunakan, dapat muncul kondisi kerusakan memori.
Dalam pengujian Wiz Research, kelemahan yang berkaitan dengan proses upload dan pengelolaan sesi dapat dirangkai untuk mendemonstrasikan eksekusi kode tanpa autentikasi pada beberapa aplikasi.
2. CVE-2026-109619: Penggunaan Memori yang Sudah Dibebaskan
Kerentanan kedua berkaitan dengan keadaan internal PHP yang masih menyimpan referensi terhadap memori yang sebenarnya sudah dibebaskan.
Ketika proses berikutnya menggunakan referensi lama tersebut, sistem dapat mengalami kesalahan pengelolaan memori.
Teknik kerusakan memori seperti use-after-free dan type confusion dapat menjadi bagian dari rangkaian serangan jika kondisi eksploitasi yang diperlukan berhasil dipenuhi.
Penelitian Wiz juga mendemonstrasikan bahwa sebagian jalur kerentanan dapat memengaruhi keadaan internal yang terkait dengan OPcache.
Apa Itu Remote Code Execution (RCE)?
Remote Code Execution adalah kerentanan yang memungkinkan pihak tidak berwenang menjalankan kode pada sistem target dari jarak jauh.
Dalam konteks server website, keberhasilan eksploitasi RCE berpotensi menyebabkan:
- Perubahan atau penghapusan file website.
- Pencurian informasi sensitif yang dapat diakses proses.
- Pengambilalihan fungsi aplikasi.
- Penanaman kode berbahaya.
- Gangguan layanan.
- Penggunaan sumber daya server tanpa izin.
Tingkat dampaknya bergantung pada izin proses yang dieksploitasi, isolasi layanan, konfigurasi sistem operasi, dan kontrol keamanan lainnya.
PHP2Shell Juga Berpotensi Membocorkan Memori Server
Selain RCE, Wiz Research menunjukkan kemungkinan membaca data dari memori proses PHP dalam keadaan tertentu.
Memori proses dapat memuat informasi sensitif, misalnya:
- Token autentikasi.
- Kunci API.
- Informasi sesi.
- Password atau kredensial yang sedang diproses.
- Data aplikasi yang berada di memori.
Kondisi tersebut membuat PHP2Shell berbahaya bukan hanya bagi integritas server, tetapi juga bagi kerahasiaan data pengguna.
Penting diketahui bahwa adanya kerentanan tidak otomatis membuktikan setiap server telah mengalami kebocoran data. Pemeriksaan insiden tetap memerlukan bukti teknis.
Benarkah PHP2Shell Mengancam 70 Persen Website di Internet?
Dalam judul publikasinya, Wiz Research menyoroti besarnya penggunaan PHP yang disebut menopang sekitar 70 persen website.
Angka tersebut menggambarkan besarnya ekosistem PHP dan potensi cakupan risiko, bukan bukti bahwa 70 persen seluruh website sudah diretas atau pasti bisa dieksploitasi.
Untuk mengetahui apakah sebuah website terdampak, administrator perlu memeriksa versi PHP yang dijalankan, status pembaruan vendor, lingkungan server, serta konfigurasi terkait.
Meski begitu, besarnya penggunaan PHP berarti kerentanan pada inti bahasa pemrograman ini memiliki implikasi keamanan yang luas.
Apakah WordPress, Drupal, Joomla, dan Laravel Terdampak?
Wiz mendemonstrasikan eksploitasi terhadap deployment WordPress, Drupal, dan Joomla yang menggunakan PHP rentan pada lingkungan pengujian mereka.
Yang perlu dipahami, sumber kerentanannya berada pada mesin PHP, bukan semata-mata pada kode CMS.
Dengan demikian, aplikasi lain yang menggunakan PHP, termasuk aplikasi berbasis Laravel atau CodeIgniter, juga perlu diperiksa jika dijalankan pada versi PHP yang terdampak.
Hal tersebut bukan berarti semua instalasi WordPress, Laravel, Drupal, Joomla, dan CodeIgniter pasti dapat diretas dengan metode yang sama. Jalur eksploitasi bergantung pada versi, konfigurasi, serta kondisi teknis lingkungan.
Versi PHP yang Terdampak dan Versi yang Sudah Diperbaiki
Pada 21 Oktober 2026, proyek PHP merilis pembaruan keamanan untuk memperbaiki dua kerentanan kritis tersebut.
| Cabang PHP | Versi Rentan Sebelum Perbaikan | Versi Patch Resmi |
|---|---|---|
| PHP 8.5 | 8.5.11 dan sebelumnya pada cabang tersebut | 8.5.12 |
| PHP 8.4 | 8.4.26 dan sebelumnya pada cabang tersebut | 8.4.27 |
| PHP 8.3 | 8.3.35 dan sebelumnya pada cabang tersebut | 8.3.36 |
| PHP 8.2 | 8.2.34 dan sebelumnya pada cabang tersebut | 8.2.35 |
PHP 8.1 dan versi lebih lama sudah berada di luar dukungan reguler proyek PHP. Administrator disarankan melakukan migrasi ke versi yang masih didukung.
Beberapa distribusi Linux dan penyedia layanan enterprise menyediakan security backport. Karena itu, nomor versi yang tampak lama tidak selalu cukup untuk menentukan apakah paket vendor sudah memiliki perbaikan.
Periksa advisory serta nomor build dari vendor sistem operasi atau panel hosting yang digunakan.
Rujukan resmi: PHP.net — Security Advisory 21 Oktober 2026.
Cara Mengecek Versi PHP pada Server
Jika mempunyai akses SSH, jalankan perintah berikut:
php -vPerintah tersebut menampilkan versi PHP yang digunakan oleh command-line interface atau CLI.
Namun, perlu diketahui bahwa versi PHP CLI tidak selalu sama dengan versi PHP yang melayani website.
Pada server yang menjalankan banyak versi PHP, administrator juga perlu memeriksa konfigurasi PHP-FPM, web server, virtual host, dan panel hosting.
Cara Memeriksa PHP melalui Panel Hosting
- Masuk ke panel hosting.
- Buka pengaturan website atau domain.
- Cari menu pengelolaan versi PHP.
- Periksa versi runtime yang digunakan domain.
- Bandingkan dengan advisory keamanan terbaru.
- Periksa ketersediaan pembaruan dari penyedia hosting.
Jika menggunakan shared hosting dan tidak dapat memperbarui paket PHP secara mandiri, hubungi penyedia hosting untuk meminta konfirmasi status patch PHP2Shell.
Cara Mengatasi Bug Kritis PHP2Shell
Memasang pembaruan keamanan PHP merupakan tindakan paling penting. Langkah mitigasi sementara tidak menggantikan perbaikan resmi.
1. Identifikasi Semua Runtime PHP
Catat server dan website yang menggunakan PHP, termasuk aplikasi web, API, worker PHP-FPM, dan instance dalam container.
Jangan hanya memeriksa satu domain jika server menghosting beberapa aplikasi.
2. Lakukan Backup Sebelum Perubahan
Siapkan backup file aplikasi, database, dan konfigurasi layanan sebelum melakukan pembaruan.
Pastikan backup benar-benar dapat digunakan untuk pemulihan jika terjadi gangguan kompatibilitas.
3. Perbarui PHP ke Versi yang Telah Diperbaiki
Untuk PHP yang dikelola melalui repositori sistem operasi, gunakan paket pembaruan resmi dari vendor.
Jika Anda memasang PHP melalui panel atau penyedia hosting, gunakan update yang tersedia pada panel tersebut.
Jangan mencampurkan repositori atau mengganti file biner PHP secara manual tanpa memahami dependensi dan konfigurasi server.
4. Restart Layanan yang Menggunakan PHP
Setelah update, pastikan layanan PHP yang berjalan sudah menggunakan build yang diperbaiki.
Restart atau lakukan rolling restart terhadap worker sesuai prosedur sistem agar proses lama tidak terus menjalankan kode yang rentan.
5. Uji Aplikasi Setelah Pembaruan
Periksa fungsi penting seperti:
- Login dan logout.
- Upload dokumen.
- Pengiriman formulir.
- Pengolahan session.
- API aplikasi.
- Proses transaksi.
- Background jobs.
Jika muncul error kompatibilitas, gunakan lingkungan pengujian atau prosedur deployment yang sesuai, tetapi jangan mengabaikan pembaruan kritis.
6. Periksa Log dan Indikator Insiden
Wiz menyarankan administrator memperhatikan perilaku tidak biasa, termasuk permintaan multipart yang mencurigakan, error terkait batas memori, HTTP 500 berulang, cookie sesi yang tidak wajar, dan proses worker PHP yang sering berhenti atau dibuat ulang.
Indikator tersebut tidak otomatis membuktikan serangan PHP2Shell, tetapi dapat menjadi titik awal investigasi.
7. Periksa Kredensial Jika Ada Bukti Kompromi
Jika ditemukan indikasi kuat bahwa server sudah disusupi atau data proses terekspos, lakukan penanganan insiden sesuai prosedur organisasi.
Tindakan tersebut mungkin mencakup isolasi sistem, preservasi bukti, penggantian kredensial dan token yang berisiko, serta pemeriksaan integritas aplikasi.
Apakah WAF dan Cloudflare Bisa Melindungi dari PHP2Shell?
Firewall aplikasi web atau WAF dapat membantu mengurangi paparan terhadap beberapa pola permintaan berbahaya.
Wiz menyebutkan bahwa sejumlah penyedia infrastruktur, termasuk Cloudflare, AWS, Google, Microsoft, dan lainnya, turut mempersiapkan mitigasi dan panduan bagi pelanggan.
Namun, WAF bukan pengganti pembaruan PHP. Tidak semua variasi kerentanan pasti dapat ditangani oleh aturan penyaringan permintaan.
Karena itu, pembaruan runtime tetap menjadi prioritas utama meskipun website sudah menggunakan layanan keamanan tambahan.
Bagaimana Jika Server Masih Menggunakan PHP 7.4 atau PHP 8.1?
PHP versi lama yang telah mencapai akhir masa dukungan mempunyai risiko tambahan karena tidak menerima pembaruan keamanan reguler dari proyek PHP.
Untuk PHP2Shell, tim PHP menyediakan backport kode sumber minimal bagi beberapa cabang lama, sementara penyedia sistem operasi tertentu juga dapat memberikan paket keamanan khusus.
Namun, administrator sebaiknya tidak menganggap keberadaan backport sebagai alasan mempertahankan versi lama tanpa batas waktu.
Rencanakan peningkatan aplikasi ke cabang PHP yang masih didukung, lakukan pengujian kompatibilitas, dan gunakan paket keamanan resmi selama masa transisi.
Timeline Penemuan PHP2Shell
| Tanggal | Peristiwa |
|---|---|
| 19 Agustus 2026 | Wiz Research menemukan kerentanan awal dengan bantuan AI dan perangkat riset keamanan. |
| 20 Agustus 2026 | Eksploitasi RCE tanpa autentikasi dikonfirmasi pada lingkungan Drupal. |
| 21 Agustus 2026 | RCE tanpa autentikasi dikonfirmasi pada lingkungan WordPress. |
| 24 Agustus 2026 | Peneliti melaporkan temuan ke tim keamanan PHP. |
| 21 September 2026 | Proyek PHP mengakui laporan dan menyiapkan proses perbaikan terkoordinasi. |
| 21 Oktober 2026 | Patch resmi tersedia dan pengungkapan publik dilakukan. |
Mengapa Penemuan PHP2Shell Menjadi Tonggak Penting bagi AI?
Selama bertahun-tahun, kerentanan pengelolaan memori tertentu sulit dieksploitasi karena membutuhkan pemahaman mendalam mengenai keadaan internal aplikasi, pengalokasian memori, dan interaksi antara berbagai komponen.
Model AI yang digunakan untuk riset keamanan dapat membantu menelusuri kemungkinan penyebab kesalahan, menyarankan pengujian, serta menganalisis hasil secara berulang.
Dalam penelitian PHP2Shell, kemampuan tersebut membantu tim peneliti mempercepat proses yang sebelumnya membutuhkan upaya manual sangat besar.
Temuan ini memiliki dua implikasi penting:
- AI dapat membantu tim pertahanan menemukan dan memperbaiki kerentanan sebelum disalahgunakan.
- Teknologi yang sama juga berpotensi menurunkan tingkat kesulitan pengembangan serangan oleh pihak berbahaya.
Karena itu, penggunaan AI dalam keamanan siber membutuhkan pengujian yang bertanggung jawab, koordinasi pengungkapan, dan sistem pembaruan keamanan yang cepat.
Apakah Website yang Menggunakan PHP Harus Segera Update?
Ya. Jika server menggunakan PHP yang belum menerima perbaikan, administrator sebaiknya memprioritaskan pembaruan sesegera mungkin.
Yang perlu diperiksa bukan hanya versi framework atau CMS, tetapi juga mesin PHP yang benar-benar menjalankan website.
Memperbarui WordPress, Laravel, CodeIgniter, atau plugin saja tidak menggantikan kebutuhan memperbaiki runtime PHP yang rentan.
FAQ PHP2Shell
Apa itu PHP2Shell?
PHP2Shell adalah nama penelitian untuk beberapa kerentanan kritis pada inti PHP yang dapat menyebabkan kebocoran memori dan eksekusi kode dari jarak jauh dalam kondisi tertentu.
Apakah PHP2Shell benar-benar ditemukan dengan bantuan AI?
Ya. Wiz Research menjelaskan penggunaan Wiz Atlas, Gemini 4 Argon, dan GPT-5.6 Sol dalam penelitian. Peneliti manusia tetap melakukan pengujian, pelaporan, dan koordinasi perbaikan.
Apa nomor CVE PHP2Shell?
Dua identitas utamanya adalah CVE-2026-109618 dan CVE-2026-109619.
Seberapa berbahaya PHP2Shell?
Tingkat keparahan yang diumumkan mencapai CVSS v4.0 9,2. Dalam kondisi tertentu, penyerang yang tidak terautentikasi dapat menjalankan kode atau membaca data sensitif dari memori proses PHP.
Apakah PHP 8.3 aman?
PHP 8.3 perlu diperbarui ke versi 8.3.36 atau paket vendor yang memuat perbaikan keamanan setara.
Apakah PHP 8.4 aman?
PHP 8.4 perlu diperbarui ke versi 8.4.27 atau paket yang telah menerima patch setara.
Apakah WordPress dan Laravel terdampak?
Website yang menggunakan runtime PHP rentan berpotensi terdampak, termasuk aplikasi berbasis CMS dan framework PHP. Risiko eksploitasi aktual bergantung pada versi, konfigurasi, dan kondisi lingkungan.
Apakah menggunakan Cloudflare sudah cukup?
Tidak. WAF dapat membantu mengurangi risiko tertentu, tetapi pembaruan PHP tetap menjadi solusi utama untuk memperbaiki kerentanan pada inti runtime.
Apakah semua website PHP sudah diretas?
Tidak. Kerentanan yang luas tidak sama dengan bukti bahwa setiap instalasi sudah disusupi. Administrator tetap perlu menilai paparan serta memeriksa indikasi insiden.
Bagaimana cara mengecek versi PHP?
Gunakan perintah php -v untuk PHP CLI, kemudian periksa versi runtime website melalui PHP-FPM, konfigurasi web server, atau panel hosting. Versi CLI dan versi website bisa berbeda.
Kesimpulan
PHP2Shell merupakan salah satu pengungkapan keamanan PHP terpenting pada 2026. Wiz Research, dengan bantuan model AI, menemukan sejumlah kerentanan pada inti mesin PHP yang memungkinkan kebocoran memori dan eksekusi kode tanpa autentikasi dalam kondisi tertentu.
Penemuan ini membuktikan bahwa kecerdasan buatan dapat membantu mempercepat penelitian keamanan perangkat lunak yang sangat kompleks.
Namun, bagi pemilik website dan administrator server, pesan utamanya lebih sederhana: periksa versi PHP dan segera pasang pembaruan keamanan resmi.
Gunakan PHP yang masih mendapat dukungan, ikuti advisory vendor, dan lakukan pemeriksaan sistem jika ditemukan aktivitas mencurigakan.
Jika Anda mengelola VPS, server Ubuntu, aaPanel, cPanel, atau shared hosting, baca panduan praktis cara mengecek dan mengatasi PHP2Shell untuk mempelajari pemeriksaan versi PHP, instalasi patch keamanan, dan verifikasi kondisi server setelah pembaruan.
Referensi Resmi
- Wiz Research — PHP2Shell: AI Uncovers Critical RCE Vulnerabilities, 21 Oktober 2026.
- PHP.net — Security Advisory dan Pembaruan PHP, 21 Oktober 2026.
- The PHP Foundation — Today's PHP Security Release, 21 Oktober 2026.